TLPT|脅威ベースのペネトレーションテスト
ImmuniWebは2007年の創業以来、欧米の金融機関や国際機構に対して、脅威ベースのペネトレーションテスト(TLPT)を提供してきました。ImmuniWeb®︎Discovery、ImmuniWeb®︎On-Demand、ImmuniWeb®︎MobileSuite、ImmuniWeb®︎Continuousの製品群は、TLPTの各工程を製品パッケージ化しています。
TLPTの3段工程
Threat-Led Penetraion Testing(TLPT)は脅威ベースのペネトレーションテストとも呼ばれ、欧米の金融機関が経営上のサイバーセキュリティリスクを可視化するために導入されたフレームワークです。TLPTは主に3工程に分かれます。
偵察
インターネットおよびダークウェブからAIで情報を収集します。
侵入
発見されたアプリケーションやネットワークから侵入を試みます。
報告
発見された脆弱性や侵入手法についてレポーティングを実施します。

米国政府機関におけるクラウドセキュリティ認証制度であるFedRAMPによると、企業の侵入ベクトルは次の5つに分類できます。
1.Web Application/Application Program Interface (API)
2.Mobile Application
3.Network
4.SocialEngineering
5.Simulated Internal Attack Vectors
ImmuniWeb®︎|TLPTの自動化
ImmuniWeb®︎はTLPTの工程を、AIと機械学習により自動化しています。


TLPT第一工程
TLPTの第一工程である偵察について、ImmuniWeb®︎Discoveryが企業名をキーワードとして、インターネットから250種類以上のデジタルアセットを発見。2500種類のダークウェブ・ディープウェブチャンネルからのデータを複合し、1000種類のコンプライアンス・セキュリティ脆弱性の洗い出しをわずか数日で完了させます。
TLPT第二工程
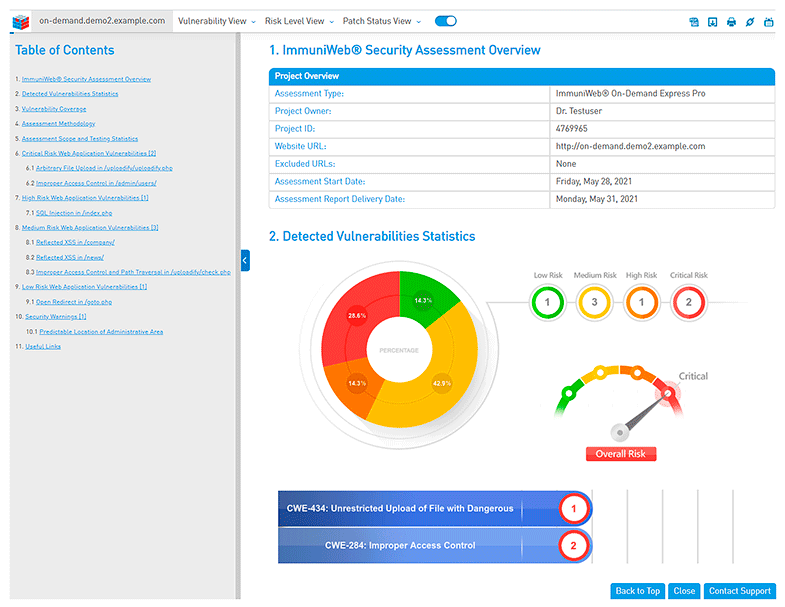
TLPTの第二工程である侵入検査については、ImmuniWeb®︎ Discoveryで優先順位を決定したのち、WEBアプリケーションに関してはImmuniWeb®︎On-Demand、モバイルアプリケーションとバックエンドについてはImmuniWeb®︎MobileSuiteにより自動化されたテストを提供します。

TLPT第三工程
TLPTの第三工程であるレポーティングについては、CWE/CVE/CVSS/OWASP ASVS/PCIDSS/GDPRなどの国際規格に則った報告が自動化されています。
TLPT後のモニタリング
TLPTの完了後に、変更された箇所を追い続ける場合は、ImmuniWeb®︎Continuous を選択してください。AIスキャンのみの場合は、Neuronを選択してください。

ImmuniWeb®︎|TLPT
WEBアプリ診断、モバイルアプリ診断、クラウドプラットフォーム診断、NIST SP800体制評価の複合テスト
脅威ベースのペネトレーションテスト(TLPT)は従来6ヶ月以上、数千万円程度費用がかかってしまう性質のプロジェクトでしたが、AIや機械学習による自動化ソリューションの登場により、合理的で迅速なプロジェクト推進が実現可能となりました。
偵察には Discovery を使います。外部から見える資産、設定不備、ダークウェブ上の漏洩を、継続して一覧します。
広い範囲を繰り返し検査する場合は、Neuronを選択してください。WebとAPIを、FQDNごとに回数の上限なくスキャンします。
WebとAPIへの侵入テストには、On-Demandを使います。専門家が業務ロジックまで、1回のプロジェクトとして確認します。
モバイルアプリへの侵入テストには、MobileSuiteを使います。アプリとバックエンドを、1回のプロジェクトとして確認します。
On-Demand、MobileSuite、Continuous の上位プランでは、その組織で実際に使われる攻撃手法に合わせたTLPTを、そのテストに含められます。
金額は、見積依頼でご案内します。


コンセンサスチェック
迅速で信頼性の高い診断結果を獲得するために、ImmuniWeb®︎と他社商用ツールをダブルチェック運用するオプションプランです。
脆弱性診断ツールの例
Nessus、BurpSuite、BeyondSecurity、Metasploit、Kali Linux、VAddy、Cobaltstrike、VEX、Qualys、HCL Appscan、
TLPT&オンサイト診断
リモートベースのTLPTに加えて、セキュリティスペシャリストが現地訪問。2-4営業日で社内のITインフラストラクチャの侵入テストおよび水平展開、権限昇格テストを実施します。


TLPT&ISO/IEC 27001
TLPTを実施し、企業のサイバーリスク評価をしたのちに、ISO27001の体制構築を実施します。
TLPT&NIST SP800-171
TLPTに付随して、企業のリスク評価を実施する際にNIST SP800-171をベースとした体制監査を実施します。


TLPT&サイバー保険
TLPTを組み合わせたサイバーリスク監査の結果をもとに相応しいサイバー保険を設計・検討します。(国内および英米系サイバー保険大手の紹介)